VPS-palvelimen suojaaminen: ensimmäiset viisi minuuttia
Internetiin kytketyn uuden palvelimen skannaavat muutamassa minuutissa botit, jotka kokeilevat salasanoja. Näillä vaiheilla olet reilusti niiden edellä. Suorita ne root-käyttäjänä.
1. Päivitä kaikki ja ota automaattiset päivitykset käyttöön
- Ubuntu ja Debian:
apt update && apt upgrade -y, sen jälkeenapt install -y unattended-upgradesjadpkg-reconfigure -plow unattended-upgrades. - AlmaLinux ja Rocky Linux:
dnf upgrade -y, sen jälkeendnf install -y dnf-automaticjasystemctl enable --now dnf-automatic-install.timer.
2. Kirjautuminen avaimella, salasanat pois käytöstä
Lisää ensin SSH-avaimesi palvelimelle (katso Kirjautuminen VPS-palvelimelle SSH:lla) ja testaa, että kirjautuminen avaimella toimii. Aseta sen jälkeen tiedostoon /etc/ssh/sshd_config:
PasswordAuthentication no
ja käynnistä SSH uudelleen komennolla systemctl restart ssh (AlmaLinux ja Rocky: systemctl restart sshd). Pidä nykyinen istuntosi auki, kunnes olet toisessa ikkunassa varmistanut, että pääset yhä sisään.
3. Palomuuri
- Ubuntu ja Debian:
apt install -y ufw, sittenufw allow OpenSSH, tarvittaessaufw allow 80,443/tcpverkkosivustoa varten, jaufw enable. - AlmaLinux ja Rocky Linux: firewalld on jo asennettu. Esimerkiksi
firewall-cmd --permanent --add-service=http --add-service=httpsjafirewall-cmd --reload.
Jätä SSH (portti 22) aina auki, muuten lukitset itsesi ulos.
4. Fail2ban arvausyrityksiä vastaan
apt install -y fail2ban tai dnf install -y epel-release && dnf install -y fail2ban, sitten systemctl enable --now fail2ban. Oletuksena se estää IP-osoitteet, jotka kokeilevat väärää salasanaa liian usein.
5. Snapshot turvaverkoksi
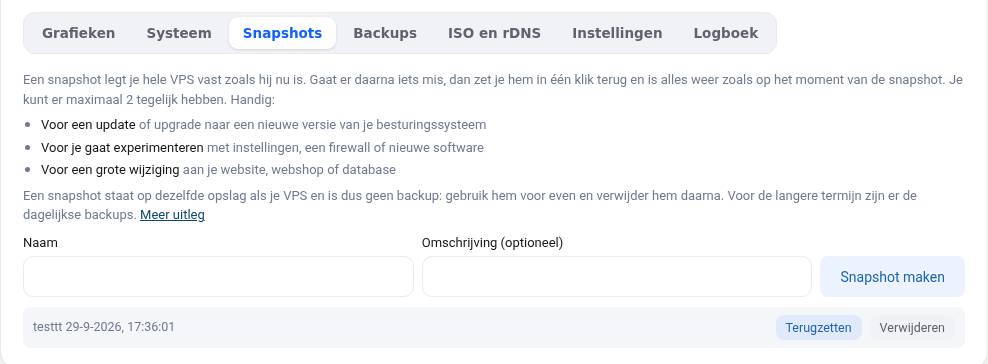
Luo VPS-näkymässä snapshot ennen kuin teet suuria muutoksia. Jos jokin menee pieleen, palautat sen yhdellä napsautuksella. Katso VPS-palvelimen snapshotit ja varmuuskopiot.
Älä poista qemu-guest-agentia
Ohjelma qemu-guest-agent on asennettu oletuksena. Sen avulla voit asettaa VPS-näkymässä uuden root-salasanan ja nähdä levyn käytön. Älä poista sitä.